艾伦·韦伯:副总裁,新产品创新(PDF解决方案);长期参与SEMI标准制定;现任设备数据发布工作组及计算机与设备安全工作组联合负责人。
重要工作成果发布!
国际半导体协会(SEMI)旗下半导体制造网络安全联盟(SMCC)第三工作组(供应链网络安全)近日发布了一项重大成果,该成果将对行业产生深远而积极的影响:即《标准化半导体网络安全评估(SSCA)》问卷。 自成立之初,为全球制造价值链中的器件制造商、设备供应商、软件供应商及其他成员建立统一的安全评估流程,始终是SMCC的核心工作重点之一。该问卷旨在取代当前大量由各公司自行维护、分发、填写、评估、讨论……的专属问卷体系。
鉴于该目标的广泛性和重要性,工作组汇聚了来自全球的专家利益相关方,其集体努力的质量充分体现了该方法的稳健性。
SSCA的结构是怎样的?
该问卷的基本结构源自能力成熟度模型集成(CMMI)框架,该框架旨在改进并整合跨多领域的流程,例如软件开发、系统工程、系统测试乃至人员管理。它为组织的相关部分或主要主题的各个方面定义了五个(5)不同的成熟度等级(见下图),并针对特定等级的含义给出了通用说明。
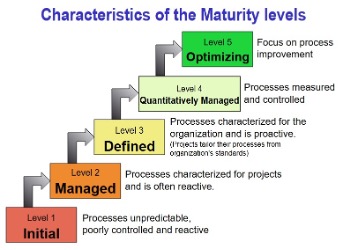
来源:维基百科
工作组3针对半导体制造供应链面临的独特网络安全挑战,对该模型进行了定制化调整,并参照美国国家标准与技术研究院(NIST)网络安全框架2.0版,确定了六大活动领域:治理、识别、保护、检测、响应和恢复。每个领域均详细描述了组织达到特定安全等级所需具备的具体属性。
SSCA包含哪些内容?
SSCA以多标签电子表格形式呈现,包含说明标签页和问题标签页。部分问题为多项选择题(例如"根据所列属性,贵组织处于CMMI哪个成熟度等级?"),多数为是非题(例如"贵组织是否采用安全技术与供应商共享敏感数据?")。六大活动领域共包含165个问题。
后者已提供5种语言版本:英语、韩语、繁体/简体中文和日语。
我该如何获取SSCA?
很简单。点击下方链接,填写出现的SEMI表格即可。
https://www.semi.org/en/industry-groups/semiconductor-cybersecurity/ssca
《追忆似水年华》还是——这之前就有人做过吗?
不……也算是吧。
那些还记得90年代初半导体制造业状况的人会记得,最大的问题领域之一就是嵌入式设备控制和通信接口软件质量差且不稳定。 SEMATECH及其成员公司将此视为联盟聚焦的理想前竞争领域,因此制造系统部门评估了当时软件工程界的最佳实践,最终选定卡内基梅隆大学软件工程研究所的"能力成熟度模型"(CMM)。这听起来是否耳熟?
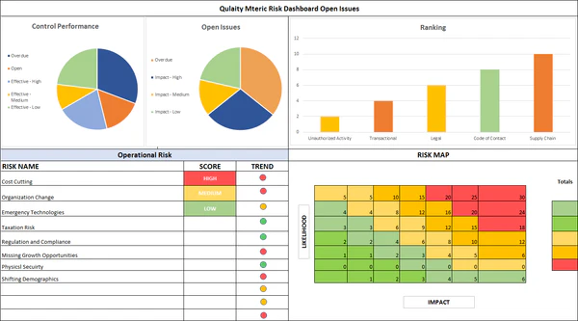
尽管当时完全采用CMM对大多数设备供应商而言尚不可及,但其中涌现的精华在于决定采用一套标准化"4-Up"图表来传达最基础的软件质量指标。这使得所有人使用相同的术语、定义和可视化技术来比较不同流程领域和时间段的进展,这对识别和解决软件问题的根本原因起到了关键作用。 典型软件质量"4-Up"图表示例如下所示。
技术项目管理
相关新闻!
鉴于第一、第二工作组(WG1、2)近期(7月中旬)发布了《SEMI E187合规指南》文件,以及新成立的韩国网络安全工作组(WG9),SMCC正致力于实现其愿景,即在制定关键配套材料的同时,加速推广SEMI网络安全标准的采用。
要获取这份重要文件,请点击下方链接并填写SEMI表格。